Postman — один из ключевых инструментов тестировщика при работе с API. Он используется для проверки взаимодействия между клиентом и сервером, тестирования бизнес-логики, анализа ошибок и автоматизации базовых проверок.
На практике Postman применяется не «точечно», а как рабочий инструмент, через который тестировщик ежедневно выполняет набор типовых задач: проверяет доступность API, авторизацию, корректность данных, устойчивость к ошибкам и повторяемость сценариев.
Цель этой статьи — показать профессиональный подход к работе с Postman через практические задачи, максимально приближённые к реальным требованиям проектов и ожиданиям работодателей.
Материал построен в формате пошаговой практической инструкции, а не теоретического обзора. Каждая задача отражает типовую рабочую ситуацию, с которой сталкивается тестировщик при тестировании API.
Какие задачи тестировщик решает в Postman
В реальных проектах Postman используется не для отправки отдельных запросов, а для последовательной проверки логики работы API. Тестировщик с его помощью оценивает доступность сервиса и базовую работоспособность эндпоинтов, проверяет корректность ответов и отслеживает, как система ведёт себя при типовых запросах. Такой подход позволяет быстро выявить проблемы на стороне сервера ещё до углублённого тестирования бизнес-логики.
Отдельное внимание в Postman уделяется проверке авторизации и управлению доступом. Тестировщик анализирует, как API обрабатывает учетные данные, токены и права пользователей, а также проверяет бизнес-сценарии и операции над данными, такие как создание, изменение и получение ресурсов. В рамках этих сценариев важно убедиться, что сервер возвращает корректные данные и соблюдает заложенные правила обработки запросов.
Кроме ручных проверок, Postman активно используется для написания автоматических проверок ответов и работы с окружениями и переменными. Это позволяет запускать одни и те же сценарии повторно, проверять негативные случаи и валидацию данных, а также выполнять регрессивное тестирование API. Именно такие задачи составляют базовый минимум для тестировщика, работающего с API, и чаще всего обсуждаются на собеседованиях и в практических заданиях.
Как работать с практическими заданиями
Рекомендуется выполнять задания последовательно, так как каждое из них логически опирается на предыдущие. При выполнении каждой задачи важно понимать цель тестирования, действовать шаг за шагом и фиксировать как ожидаемый, так и фактический результат.
Также стоит сохранять скриншоты выполнения и внимательно отслеживать статус-коды, структуру ответа и сообщения об ошибках.
Такой подход позволяет не просто «пройти задание», а сформировать рабочие шаблоны, которые можно применять на любом проекте.
Почему практические задачи важнее теории
Теоретическое понимание HTTP, API и принципов работы Postman действительно необходимо, однако в реальной работе тестировщика решающую роль играет практика. Знание терминов и определений само по себе не гарантирует умения находить дефекты и анализировать поведение системы. Без регулярной работы с реальными запросами и ответами теория быстро остаётся абстрактной и слабо применимой.
Именно при выполнении практических задач тестировщик начинает видеть прямую связь между отправленным запросом и полученным ответом, а также понимать причины возникающих ошибок. Практика учит анализировать не только код ответа, но и содержимое данных, выявлять проблемы в бизнес-логике и отличать ошибки сервера от некорректно сформированных запросов со стороны клиента.
Кроме того, практическая работа позволяет постепенно автоматизировать рутинные проверки, уверенно воспроизводить дефекты и корректно их описывать. Такие навыки формируют профессиональное мышление тестировщика и делают использование Postman осознанным инструментом контроля качества, а не просто средством отправки HTTP-запросов.
Ниже приведены три практические задачи тестирования API, которые отражают наиболее распространённые сценарии работы тестировщика с Postman.
Эти задачи покрывают: проверку базовой доступности API, тестирование авторизации и управления доступом, написание автоматических проверок ответов.
Именно такой набор проверок используется в большинстве проектов на начальном этапе тестирования API и считается базовым минимумом для тестировщика. Освоение этих задач позволяет уверенно работать с REST API, понимать поведение серверной логики и формировать дальнейшие сценарии тестирования под конкретные требования проекта.
Задача 1. Проверка доступности API сайта QAplus (Smoke-тестирование)
Цели и выполнение задачи
Проверить доступность backend-части сайта QAplus.ru, убедиться, что API отвечает корректно и проект готов к дальнейшему API-тестированию.
Smoke-проверка — это первый обязательный шаг в работе тестировщика. Она позволяет быстро понять, «жив» ли сервис и имеет ли смысл переходить к более сложным сценариям.
Объект тестирования
Реальный веб-проект QAplus
Домен: https://qaplus.ru
В качестве API используется стандартный REST API WordPress, который доступен по адресу:
Данный endpoint возвращает JSON-ответ и подходит для проверки доступности backend-части приложения.
Что проверяется
В рамках задачи необходимо убедиться, что:
-
сервер принимает HTTP-запросы;
-
API доступно по базовому endpoint;
-
возвращается корректный HTTP-статус;
-
ответ имеет формат JSON;
-
отсутствуют серверные ошибки;
-
время ответа находится в допустимых пределах.
Предусловия
Шаги выполнения
-
Открыть Postman.
-
Создать новый запрос: New → HTTP Request.
-
Выбрать HTTP-метод GET.
-
В поле URL указать: https:
-
Нажать кнопку Send.

Ожидаемый результат (Expected Result)
После отправки запроса необходимо проверить:
-
HTTP-статус ответа
-
Тело ответа
-
Время ответа
-
Отсутствие серверных ошибок
Фактический результат: итог проверки (Задача 1 — Smoke API)
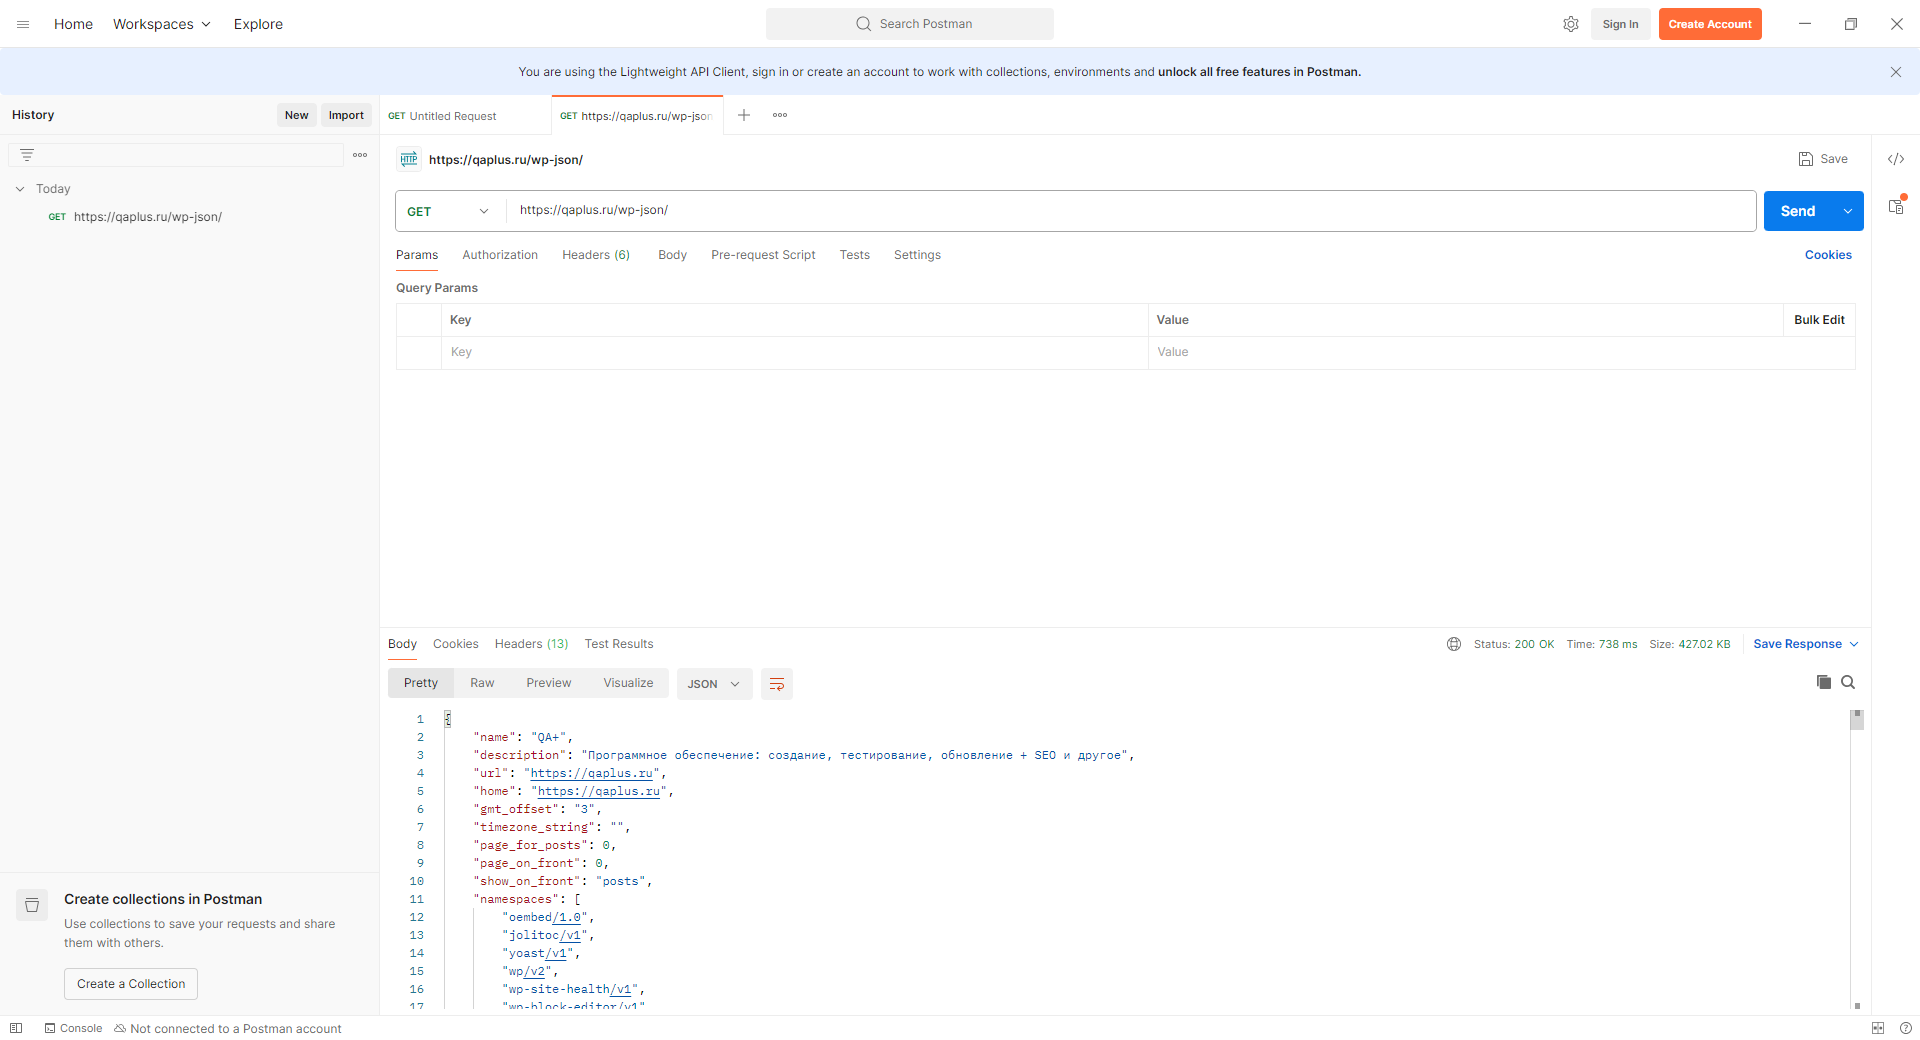
В ходе smoke-тестирования выполнен GET-запрос к базовому endpoint REST API сайта QAplus (/wp-json/).
По результатам анализа ответа установлено:
-
API доступно и работоспособно
Сервер корректно обработал запрос и вернул статус 200 OK.
-
Ответ имеет корректный формат
Данные возвращаются в валидном JSON без ошибок парсинга.
-
Backend корректно инициализирован
В ответе присутствуют ключевые метаданные проекта (name, url, home), что подтверждает правильную конфигурацию сервиса.
-
REST API загружено полностью
Список namespaces содержит ядро WordPress (wp/v2) и активные плагины, включая кастомные расширения, что указывает на стабильную работу backend-части.
-
Модель безопасности соблюдена
Информация об аутентификации присутствует, при этом чувствительные данные и токены не раскрываются.
-
Критические ошибки отсутствуют
В ответе не обнаружены сообщения об аварийных сбоях, ошибках или утечках служебной информации.
Вывод: Backend-часть сайта QAplus функционирует корректно и готова к дальнейшему API-тестированию (авторизация, бизнес-сценарии, автоматические проверки).
Почему эта задача важна
Проверка доступности API:
-
используется при smoke- и регрессионном тестировании;
-
позволяет выявить проблемы на раннем этапе;
-
часто автоматизируется и включается в CI/CD;
-
является базовым навыком тестировщика, работающего с API.
Задача 2. Проверка авторизации и доступа к защищённым API-эндпоинтам
Цели и выполнение задачи
Проверить, как API сайта QAplu.ru обрабатывает запросы без авторизации и убедиться, что доступ к защищённым данным корректно ограничен.
Эта задача показывает, что тестировщик понимает:
-
разницу между публичными и защищёнными endpoint’ами;
-
базовые принципы безопасности API;
-
корректное поведение сервера при отсутствии прав доступа.
Объект тестирования
Проект: QAplus
Домен: https://qaplus.ru
Для проверки используется стандартный REST API WordPress: https://qaplus.ru/wp-json/wp/v2/users
Данный endpoint защищён и не должен отдавать данные без авторизации.
Адрес для проверки был получен путём анализа корневого endpoint’а API, который возвращает описание доступных namespaces и ресурсов (в задаче 1).
В рамках проверки был выбран endpoint пользователей, так как он относится к чувствительным данным и должен быть защищён механизмами авторизации.
Что означает адрес: /wp-json/wp/v2/users
| Часть |
Смысл |
/wp-json/ |
вход в API |
wp |
ядро системы |
v2 |
версия API |
users |
ресурс (пользователи) |
Что проверяется
В рамках задачи необходимо убедиться, что:
-
доступ к защищённому endpoint’у без авторизации запрещён;
-
сервер возвращает корректный HTTP-статус;
-
в ответе присутствует понятное сообщение об ошибке;
-
API не раскрывает чувствительные данные.
Предусловия
Шаги выполнения
-
Открыть Postman.
-
Создать новый запрос: New → HTTP Request.
-
Выбрать метод GET.
-
Ввести URL: https://qaplus.ru/wp-json/wp/v2/users
-
Не добавлять заголовки авторизации.
-
Нажать кнопку Send.

Ожидаемый результат (Expected Result)
-
HTTP-статус:
-
Тело ответа:
Пример ожидаемой структуры:
Фактический результат: итог по Задаче 2 (Проверка авторизации)
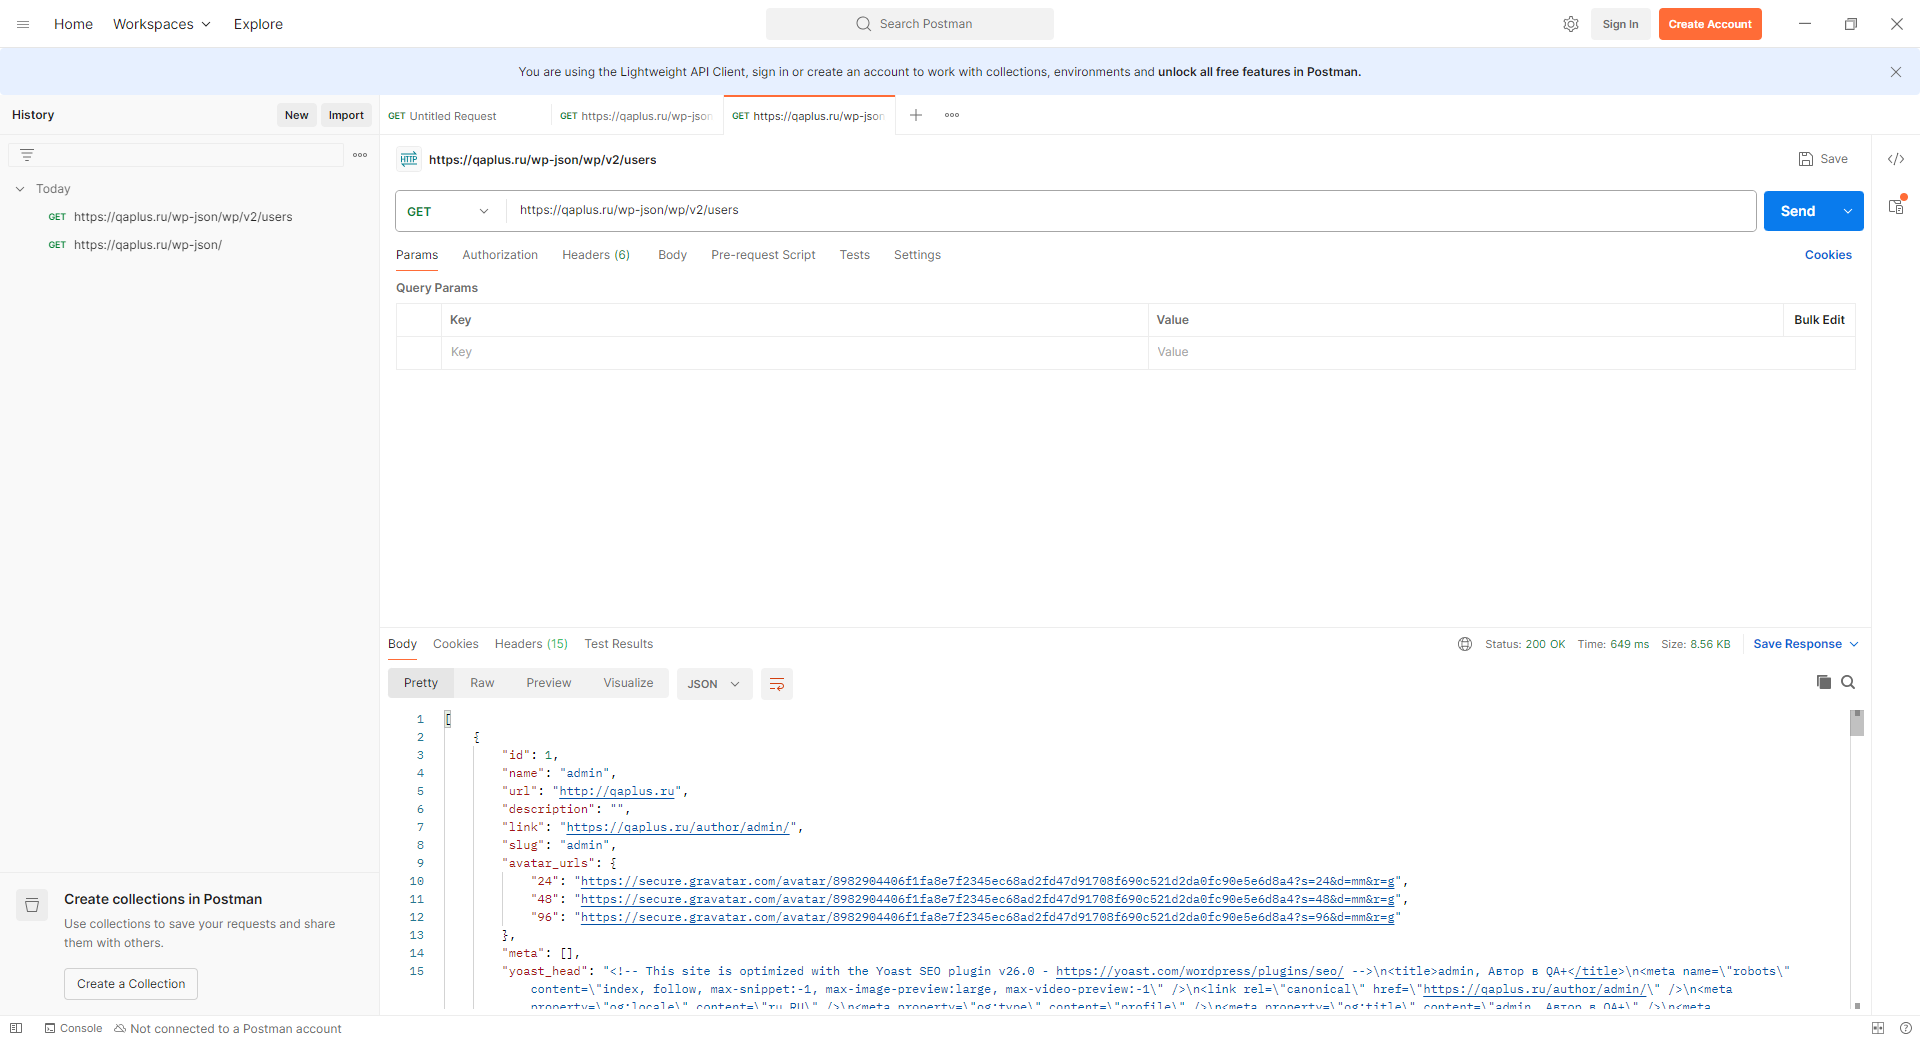
В рамках проверки доступа к защищённому endpoint’у REST API WordPress был выполнен GET-запрос к /wp-json/wp/v2/users без передачи cookies и без заголовков авторизации.
Фактический результат:
Вывод: Выявлен дефект безопасности, связанный с некорректной проверкой прав доступа к защищённому API-ресурсу. API раскрывает данные пользователя при отсутствии авторизации, что представляет потенциальный риск утечки информации.
Почему эта задача важна
Проверка авторизации и доступа:
-
защищает пользовательские данные;
-
предотвращает утечки информации;
-
является обязательной частью API-тестирования;
-
часто включается в smoke- и security-наборы тестов.
Для QA-специалиста умение корректно проверять негативные сценарии доступа — базовый навык.
Задача 3. Автоматические проверки (Tests) в Postman
Цели и выполнение задачи
Научиться автоматически проверять ответы API с помощью встроенных тестов Postman, чтобы не анализировать каждый ответ вручную.
В рамках задачи мы автоматизируем проверки, которые уже делали руками в Задаче №1 и №2.
Объект тестирования
Проект: QAplus
Endpoint для примера (smoke-проверка): https:
Что проверяется автоматически
Автотесты должны подтвердить, что:
-
сервер возвращает успешный HTTP-статус;
-
ответ приходит в формате JSON;
-
в теле ответа присутствуют ключевые поля;
-
отсутствуют сообщения об ошибках.
Предусловия
Шаги выполнения
-
Открыть запрос: GET https://qaplus.ru/wp-json/
-
Перейти во вкладку Tests.
-
Вставить следующий код.
Пример автоматических проверок (Tests)
// Проверка, что статус ответа 200
pm.test("Status code is 200", function () {
    pm.response.to.have.status(200);
});

// Проверка, что ответ в формате JSON
pm.test("Response is JSON", function () {
    pm.response.to.be.json;
});

// Проверка наличия ключевых полей
pm.test("Response contains required fields", function () {
    const jsonData = pm.response.json();
    pm.expect(jsonData).to.have.property("name");
    pm.expect(jsonData).to.have.property("url");
    pm.expect(jsonData).to.have.property("namespaces");
});

// Проверка отсутствия ошибок в ответе
pm.test("Response does not contain error fields", function () {
    const responseText = pm.response.text().toLowerCase();
    pm.expect(responseText).to.not.include("error");
    pm.expect(responseText).to.not.include("fatal");
    pm.expect(responseText).to.not.include("exception");
});
Запуск тестов
-
Нажать Send.
-
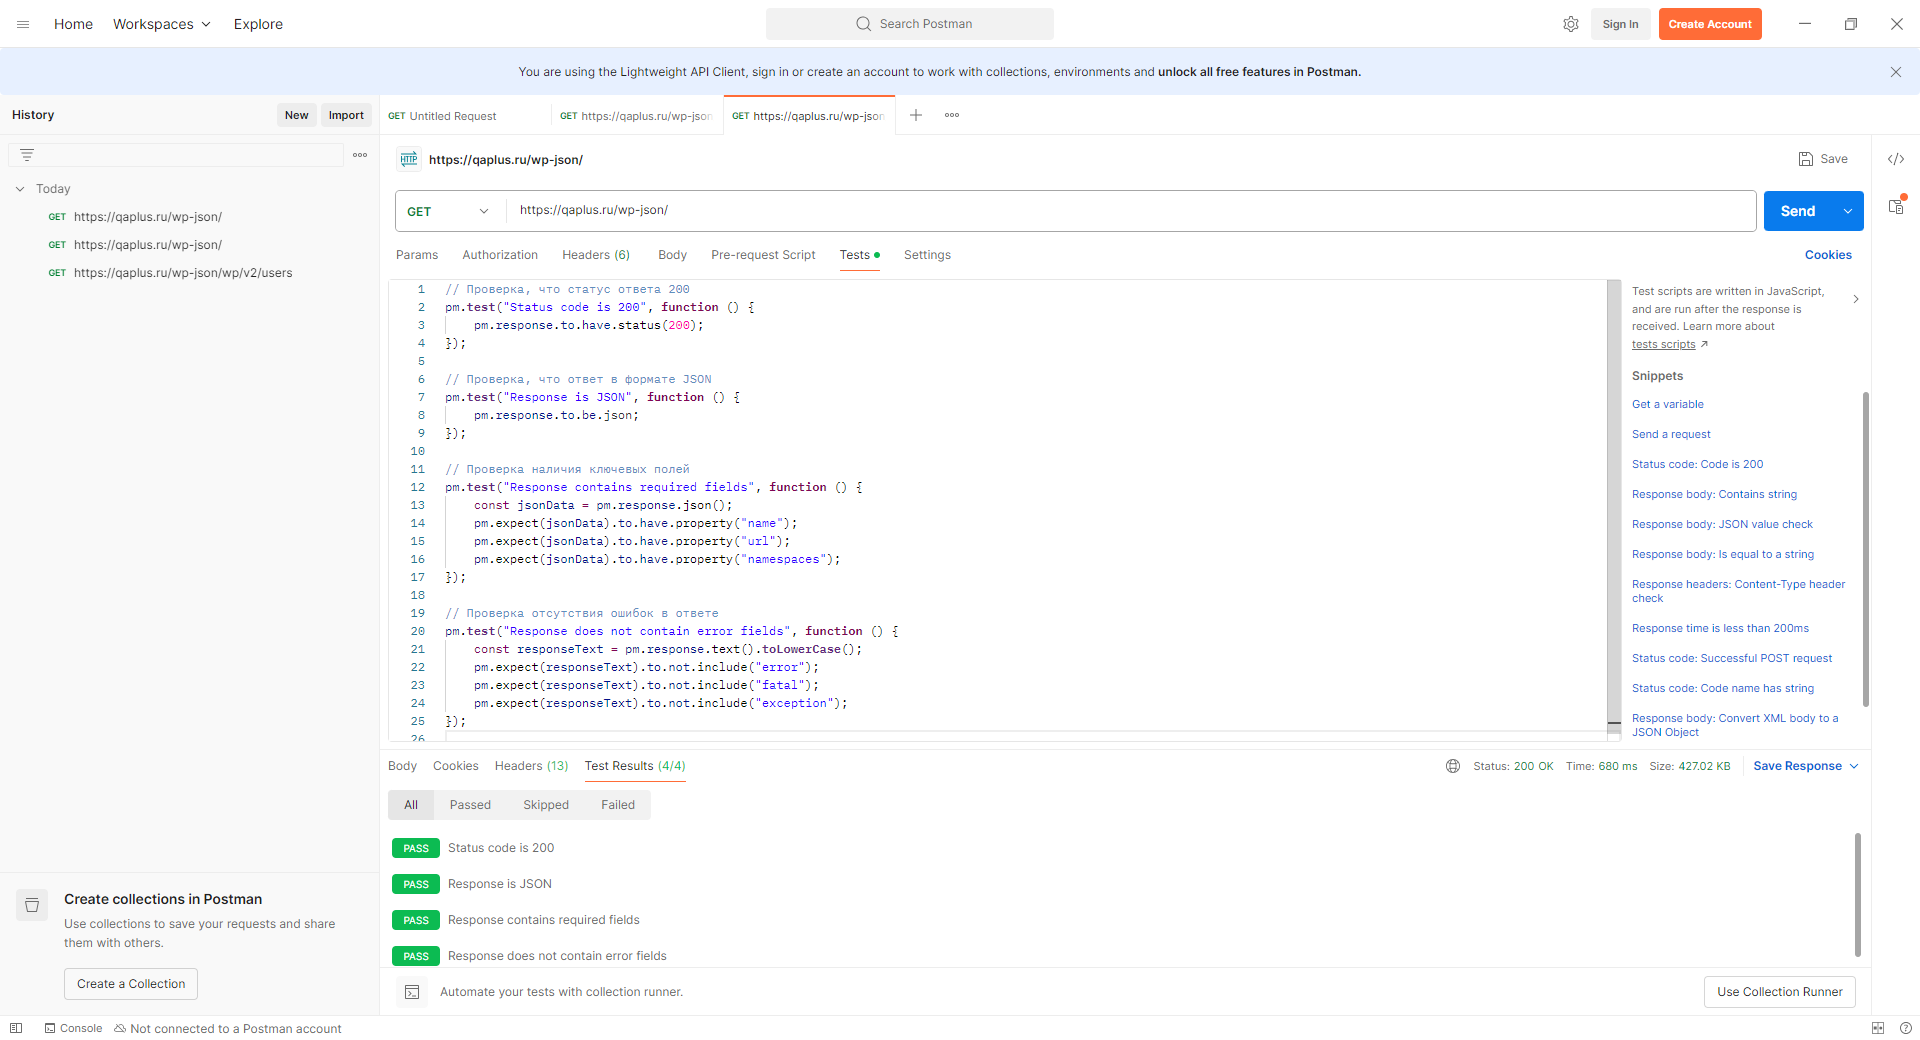
Перейти во вкладку Test Results.
-
Убедиться, что все тесты имеют статус PASS.

Ожидаемый результат
Фактический результат краткий итог по Задаче №3
Для endpoint’а /wp-json/ были реализованы автоматические проверки в Postman, подтверждающие корректный HTTP-статус, формат ответа, наличие ключевых полей и отсутствие ошибок. Все автотесты выполнены успешно.
Почему эта задача важна
Эта задача показывает, что тестировщик:
-
понимает логику API-тестирования;
-
умеет автоматизировать рутинные проверки;
-
использует Postman не только как “отправитель запросов”;
-
готов к дальнейшей интеграции с CI/CD (через Newman).
Выводы и заключение
В рамках статьи был рассмотрен практический подход к тестированию REST API с использованием Postman, охватывающий весь процесс — от первичного анализа API до написания базовых автоматических проверок. Основной упор сделан не на механическое выполнение запросов, а на осмысленное понимание логики работы API, требований к системе и ожидаемого поведения сервера со стороны клиента.
В ходе проверки показано, как на практике определить наличие и структуру REST API даже при отсутствии предварительной документации, как корректно выбрать endpoint’ы для тестирования и оценить их назначение, а также как проверить доступность и базовые аспекты безопасности API. Отдельное внимание уделено выявлению дефекта контроля доступа на реальном проекте, что подчёркивает прикладной характер подхода, и демонстрации перехода от ручных проверок к автоматическим тестам в Postman без потери понимания того, что именно проверяется и почему.
Важно отдельно отметить, что автоматические проверки не рассматриваются как замена ручного тестирования. Автотесты выполняют вспомогательную роль: они фиксируют ключевые требования к системе и позволяют быстро выявлять регрессии при изменениях, тогда как ручное тестирование остаётся основным инструментом анализа логики работы API, обработки ошибок и нестандартных сценариев взаимодействия.
Использование Postman в таком формате даёт тестировщику не просто навык отправки запросов, а устойчивое понимание клиент–серверного взаимодействия, формирует базу для дальнейшей автоматизации API-тестов и обеспечивает практический опыт, который применим к любым REST API независимо от используемого движка, платформы или технологии реализации.